

Đại biểu Trịnh Ngọc Phương đề nghị hoàn thiện cơ chế phân định trách nhiệm bảo đảm an ninh dữ liệu và quyền lợi của người dân
Cần phân định trách nhiệm giữa chủ quản dữ liệu, đơn vị vận hành và nhà cung cấp dịch vụ
Theo đại biểu, thực tế hiện nay, một cơ quan có thể trực tiếp thu thập, quản lý, khai thác dữ liệu nhưng hệ thống lưu trữ, máy chủ và hạ tầng kỹ thuật lại do đơn vị khác quản lý, vận hành. Vì vậy, nếu chỉ căn cứ vào vai trò chủ quản dữ liệu để xác định trách nhiệm khi xảy ra sự cố thì chưa phản ánh đúng quyền hạn và khả năng kiểm soát thực tế của từng chủ thể. Ngược lại, nhà cung cấp dịch vụ cũng không thể viện dẫn các điều, khoản trong hợp đồng để miễn trừ trách nhiệm đối với những nghĩa vụ kỹ thuật thuộc phạm vi quản lý của mình.
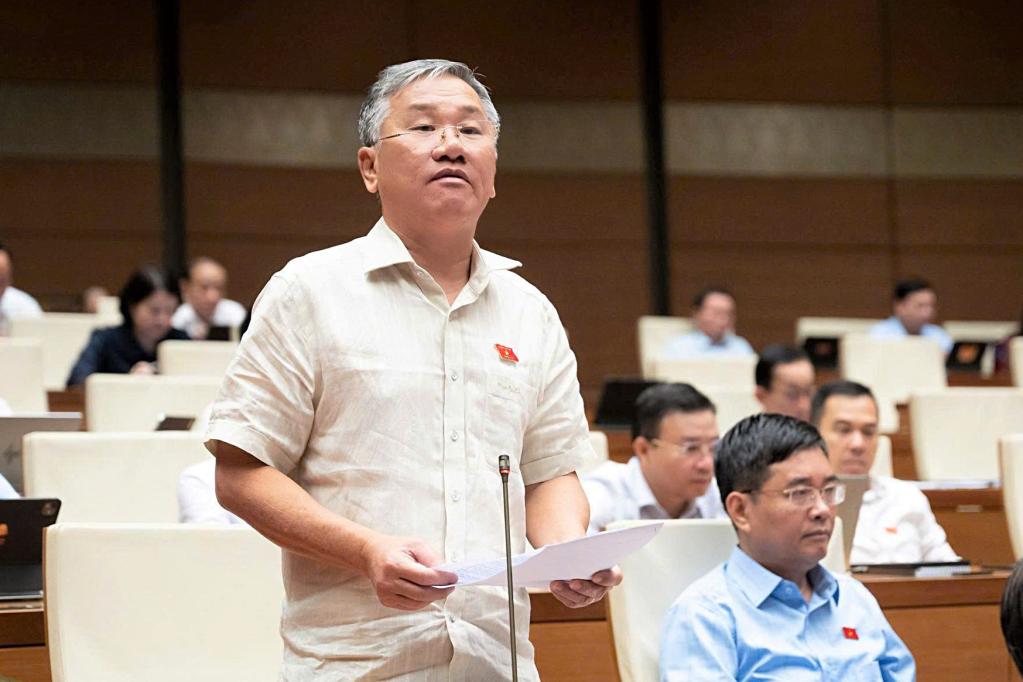
Từ thực tế đó, đại biểu đề nghị Luật cần phân định cụ thể trách nhiệm của từng chủ thể. Theo đó, chủ quản dữ liệu chịu trách nhiệm về mục đích, phạm vi và việc tổ chức quản lý, khai thác dữ liệu. Đơn vị vận hành và nhà cung cấp dịch vụ chịu trách nhiệm đối với hệ thống hạ tầng, phần mềm ứng dụng và các nghĩa vụ kỹ thuật thuộc phạm vi quản lý của mình.
Đồng thời, đại biểu cho rằng cần rà soát, kết nối các quy định tại Điều 22 và Điều 23 để làm rõ trách nhiệm phát hiện, báo cáo sự cố; chủ thể có thẩm quyền quyết định biện pháp xử lý khẩn cấp; đơn vị trực tiếp tổ chức thực hiện và chịu trách nhiệm pháp lý trong trường hợp chậm báo cáo hoặc chậm triển khai biện pháp xử lý. Qua đó, bảo đảm trách nhiệm được xác định đúng với chức năng, nhiệm vụ và phạm vi kiểm soát của từng chủ thể, tránh tình trạng chồng chéo hoặc đùn đẩy trách nhiệm khi xảy ra sự cố.
Bảo đảm an ninh dữ liệu đối với chính quyền cấp xã
Liên quan đến bảo đảm an ninh dữ liệu đối với chính quyền cấp xã, đại biểu Trịnh Ngọc Phương cho rằng, trong thực hiện chính quyền địa phương 2 cấp, chính quyền cấp xã là cấp trực tiếp tiếp xúc với người dân, giải quyết các thủ tục liên quan đến dân cư, hộ tịch, an sinh xã hội và nhiều lĩnh vực khác. Tuy nhiên, hạ tầng máy chủ, phần mềm và cơ sở dữ liệu lại thường do cấp tỉnh hoặc đơn vị cung cấp dịch vụ quản lý tập trung. Như vậy, cấp xã trực tiếp khai thác, sử dụng dữ liệu nhưng không kiểm soát toàn bộ hệ thống. Nếu quy trách nhiệm cho người đứng đầu cấp xã đối với những sự cố kỹ thuật nằm ngoài phạm vi quản lý và khả năng kiểm soát thì chưa phù hợp với điều kiện thực tế.
Do đó, đại biểu đề nghị làm rõ trách nhiệm của cấp xã tương ứng với phạm vi quản lý, khai thác dữ liệu được giao, đồng thời xác định cụ thể trách nhiệm của cơ quan cấp tỉnh và đơn vị vận hành đối với các hệ thống, nền tảng và cơ sở dữ liệu dùng chung.
Đối với Điều 24, đại biểu đề nghị bổ sung cơ chế bảo đảm nhân lực và hỗ trợ kỹ thuật cho cấp xã. Việc này không nhất thiết phải thành lập bộ phận chuyên trách riêng nhưng cần có đầu mối được phân công cụ thể, quy trình báo cáo, chuyển cấp và cơ chế phối hợp ứng cứu sự cố kịp thời, bảo đảm cấp xã có đủ điều kiện thực hiện nhiệm vụ được giao.
Bên cạnh đó, đại biểu đề nghị ban hành quy định thống nhất về việc sử dụng các nền tảng số và công cụ trí tuệ nhân tạo (AI) trong hoạt động công vụ; trong đó cần xác định rõ loại dữ liệu nào được phép và không được phép đưa lên các nền tảng chưa được kiểm soát. Đây là yêu cầu cần thiết nhằm hạn chế nguy cơ lộ, lọt dữ liệu trong quá trình thực hiện nhiệm vụ trên môi trường số.
Bảo vệ quyền và lợi ích hợp pháp của người dân khi dữ liệu bị xâm phạm
Đại biểu nhấn mạnh cần phân biệt rõ 2 nghĩa vụ gồm báo cáo sự cố cho cơ quan nhà nước có thẩm quyền và thông báo sự cố cho cá nhân, tổ chức bị ảnh hưởng. Đây là 2 nghĩa vụ độc lập, có đối tượng tiếp nhận và mục đích khác nhau, không thể thay thế cho nhau.
Theo đại biểu, thực tế, khi dữ liệu định danh hoặc thông tin tài chính bị lộ lọt, cơ quan quản lý có thể đã nhận được báo cáo về sự cố nhưng người dân có dữ liệu bị ảnh hưởng lại không được thông tin kịp thời. Điều này khiến người dân không biết để chủ động thực hiện các biện pháp phòng ngừa nguy cơ bị mạo danh, lừa đảo hoặc chiếm đoạt tài sản.
Vì vậy, đại biểu đề nghị bổ sung quy định bắt buộc thông báo kịp thời cho cá nhân, tổ chức bị ảnh hưởng khi sự cố có nguy cơ gây thiệt hại đáng kể. Nội dung thông báo cần nêu rõ phạm vi dữ liệu bị ảnh hưởng, nguy cơ có thể phát sinh, biện pháp khắc phục và đầu mối hỗ trợ để người dân biết, chủ động bảo vệ quyền và lợi ích hợp pháp của mình.
Đồng thời, cần kết nối với Điều 26 để xác định rõ trách nhiệm của đơn vị tiếp nhận phản ánh, xác minh thiệt hại, giải quyết yêu cầu khắc phục và thực hiện việc bồi thường thiệt hại theo quy định của pháp luật. Qua đó, bảo đảm khi dữ liệu bị xâm phạm, người dân không chỉ được thông tin mà còn có cơ chế cụ thể để yêu cầu bảo vệ quyền và lợi ích hợp pháp của mình.
Hoàn thiện nguyên tắc xác định trách nhiệm, xử lý vi phạm và đánh giá rủi ro dữ liệu
Đối với nguyên tắc xử lý vi phạm tại Điều 26, đại biểu đề nghị không đồng nhất việc xảy ra sự cố dữ liệu với việc chủ thể quản lý dữ liệu đương nhiên vi phạm pháp luật. Việc xác định trách nhiệm cần căn cứ vào hành vi vi phạm nghĩa vụ pháp lý, mức độ lỗi, khả năng kiểm soát và mối quan hệ nhân quả giữa hành vi với hậu quả xảy ra.
Theo đó, cần phân biệt rõ hành vi cố ý xâm phạm dữ liệu, hành vi thiếu trách nhiệm, không thực hiện đầy đủ nghĩa vụ được giao với những sự cố khách quan nằm ngoài khả năng kiểm soát hợp lý của chủ thể quản lý. Việc quy định rõ nguyên tắc này sẽ bảo đảm xử lý vi phạm đúng hành vi, tính chất, mức độ lỗi và trách nhiệm của từng chủ thể, tránh tình trạng quy trách nhiệm một cách máy móc.
Đối với quy định về đánh giá rủi ro dữ liệu tại các Điều 8, 10 và 11, đại biểu đề nghị cần xem xét đầy đủ những rủi ro phát sinh từ quá trình tổng hợp, liên kết và suy luận dữ liệu, bởi việc kết hợp nhiều nguồn dữ liệu có thể làm phát sinh những nguy cơ mới đối với an ninh dữ liệu.
Tuy nhiên, đại biểu cũng đề nghị cần tránh quy định theo hướng bắt buộc phải đánh giá lại toàn bộ trong trường hợp chỉ có thay đổi về yếu tố kỹ thuật nhưng mục đích, phạm vi khai thác và mức độ rủi ro không thay đổi đáng kể. Thay vào đó, nên cho phép kế thừa kết quả đánh giá đã được thực hiện hợp pháp trước đó và chỉ đánh giá bổ sung đối với những nội dung có phát sinh rủi ro mới. Cách tiếp cận này vừa bảo đảm yêu cầu quản lý an ninh dữ liệu, vừa tránh phát sinh thủ tục không cần thiết trong quá trình thực hiện.
Đại biểu nhấn mạnh, việc hoàn thiện Luật An ninh dữ liệu cần hướng đến xây dựng cơ chế quản trị thống nhất, trong đó trách nhiệm phải gắn với thẩm quyền, phạm vi quản lý, khả năng kiểm soát và điều kiện thực hiện của từng chủ thể. Cơ quan, đơn vị nào quản lý, khai thác hoặc kiểm soát hệ thống thì phải chịu trách nhiệm tương ứng với phạm vi được giao. Người dân phải được bảo vệ khi dữ liệu bị xâm phạm, việc xử lý vi phạm phải căn cứ đúng hành vi và mức độ lỗi. Đặc biệt, cần bảo đảm chính quyền cấp xã có đủ nhân lực, điều kiện kỹ thuật và cơ chế phối hợp để thực hiện tốt nhiệm vụ, tránh giao trách nhiệm vượt quá khả năng kiểm soát trong thực tế./.
